

El auge de la IA ha dado lugar a nuevas y más elaboradas formas de atacar cualquier web, no solo una tienda online. Tristemente, las tiendas son el primer objetivo, pues en ellas se encuentran datos de facturación, clientes y dinero. Prestahop ha detectado una nueva campaña de phishing que suplanta la identidad del equipo de facturación de PrestaShop. Gracias a la rápida notificación de varios miembros y agencias de la comunidad, se ha podido mapear el vector de ataque y tomar medidas preventivas.
Como siempre, si ya eres cliente Prestashop nuestro, no tienes que preocuparte, ya hemos tomado las medidas oportunas para esto. Pero si no lo eres (que deberías), al menos te contamos cómo funciona por si puedes prevenir el desastre.
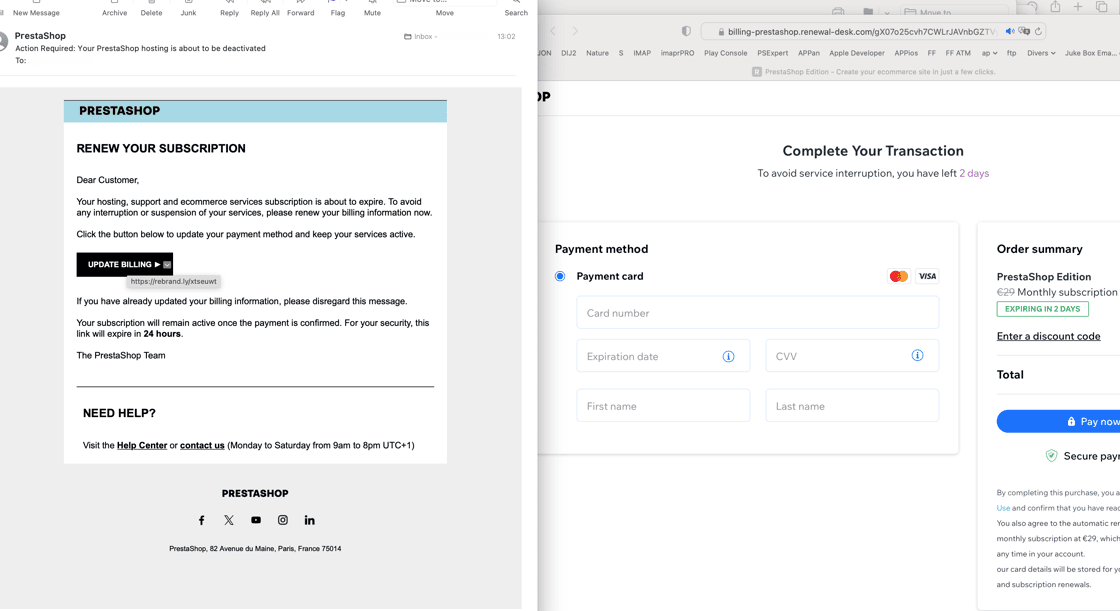
Captura de como luce el phising en acción.
¿Cómo funciona este ataque de Phishing?
Los ciberdelincuentes están enviando correos electrónicos fraudulentos haciéndose pasar por el departamento de cobros o facturación de PrestaShop para solicitar pagos o recopilar credenciales de acceso. Si trabajas con Ninja Labs u otra agencia, no le hagas caso, contacta con tu agencia para que ellos puedan orientarte.
No existe evidencia de filtraciones de datos ni de brechas de seguridad en las bases de datos de PrestaShop. Al ser las agencias de desarrollo y soporte el objetivo principal, todo indica que los atacantes están utilizando listas públicas de contactos de agencias asociadas en lugar de una base de datos interna de clientes.
Recomendaciones de seguridad para agencias y tiendas PrestaShop
Si gestionas tu propia tienda online o prestas servicios de mantenimiento PrestaShop a terceros, te recomendamos seguir estas medidas inmediatas:
- Informa a tus clientes: Comparte esta alerta de seguridad con tus clientes para que estén precavidos frente a facturas sospechosas o correos inusuales.
- Verifica el remitente: Comprueba siempre el dominio oficial en las direcciones de correo recibidas antes de hacer clic en cualquier enlace o descargar archivos adjuntos.
- Aplica buenas prácticas: Recuerda que PrestaShop nunca solicitará tus claves de acceso ni datos bancarios confidenciales a través de correos sin verificar.
¿Qué hacer si detectas un correo sospechoso?
Si detectas alguna variante de este correo fraudulento o sospechas que algún comerciante ha sido afectado:
- No interactúes con el mensaje ni facilites información financiera.
- Notifícalo de inmediato a nuestro equipo oficial a través del Care Center de PrestaShop.
Recuerda que, si quieres dormir tranquilo por las noches, lo mejor es que delegues el servicio de seguridad de tu tienda online en profesionales. Si quieres, cuéntanos mejor acerca de tu web y vemos si podemos ayudarte.